【情報セキュリティ分科会開催レポート】AI時代のゼロトラストを考える~4社の専門領域から学ぶ、防御側AI活用と事業を守る実践策~
 rena.takebe@ciolounge.org
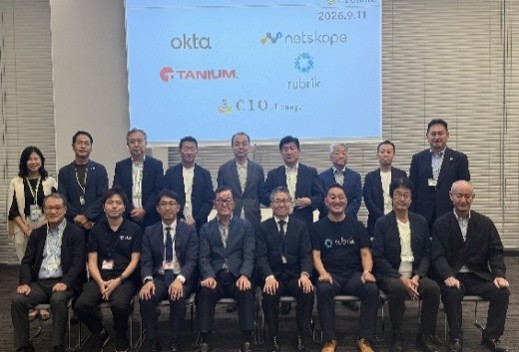
9月11日、情報セキュリティ分科会では「ゼロトラストセキュリティにおける防御側AI活用最前線」をテーマに、Okta様、Tanium様、Netskope様、Rubrik様の4社を迎え、セミナーを開催しました。
AIの進化に伴い、サイバー攻撃の高速化・自動化が進む中、企業には、侵入を防ぐ対策から被害発生後の事業復旧までを見据えた備えが求められています。今回は、各社の専門領域における具体策を学ぶとともに、自社に必要な対策の選び方や、経営層と共有すべき視点について理解を深めました。会場では、ユーザー企業とベンダー、SIer、コンサルタントなどが立場を超えて意見を交わし、技術と経営の両面からセキュリティを考える機会となりました。
ゼロトラストの全体像と自社に合った進め方
冒頭では、田井理事からゼロトラストの全体像について解説がありました。基本となる「明示的に検証する」「最小権限アクセス」「侵害を前提とする」の3原則と、ID、デバイス、ネットワーク、アプリケーション、データの5つの柱が示されました。
さらに、対策の充実度に応じた「松・竹・梅」の構成例や導入順序を紹介。監視・インシデント対応の運用体制、バックアップまで含めて全体を捉え、自社の状況に合わせて必要な仕組みを組み合わせる考え方が説明されました。個々の製品を選ぶ際、全体の中でどの役割を担うのか、既存の対策とどう組み合わせるのかを考えることが大切であるとの説明があり、続く4社の講演を、自社の課題と照らし合わせて聞くための土台となる解説でした。
Okta:人とAIのアクセスを管理するアイデンティティ基盤
Okta石崎様からは、ゼロトラストの出発点となるアイデンティティ管理について紹介がありました。本人確認とアクセス権限の統制に加え、パスワードレス認証、アカウント管理や権限棚卸しの自動化など、安全性と利便性を両立する取り組みが説明されました。
また、AIエージェントも管理対象となる時代を見据え、誰の指示で動き、どの情報にアクセスできるのかを把握・制御する重要性が示されました。サプライチェーンのセキュリティ対策評価制度への対応についても取り組み紹介されました。
アカウントや権限を継続的に確認する仕組みは、管理の負担を抑えながら、不必要なアクセス権限を減らすことにつながります。人とAIの双方について、必要な権限を適切に管理する視点が印象に残る講演でした。
Tanium:端末の健康管理を継続し、AIで対処を支援する
Tanium高崎様からは、IT環境の健康管理に当たる「サイバーハイジーン」を中心に説明がありました。端末を漏れなく把握し、脆弱性や設定不備を確認して、修正プログラムの適用を継続することが対策の土台となります。
リアルタイムの端末情報と脅威情報を基に、AIが分析や対処を支援する運用も紹介されました。人がルールを定め、実行を承認し、結果を確認する役割分担を通じて、対応の速さと正確さを高めていく考え方が示されました。
AIの活用を実際の対策につなげるには、判断の基になる端末情報を正確に把握することが欠かせません。自動化する範囲と人が確認する条件を明確にし、日常の健康管理を継続できる運用を整えることが、自社での実践に向けたポイントとなります。
Netskope:クラウド・生成AIの安全な利用と情報漏洩対策
Netskope尾形様からは、脱VPNと情報漏洩対策を軸に、安全性と業務の快適さを両立する方法が紹介されました。クラウドや生成AIの利用状況を可視化し、利用者、操作、データの内容に応じて通信を制御する仕組みが説明されました。
未承認AIの利用や機密情報の持ち出しへの対策に加え、従来型システムを考慮した接続環境の移行、通信遅延の原因分析も取り上げられました。実際の利用状況を把握しながら、安全に業務を進められる環境を整える重要性が共有されました。
生成AIを業務で活用する際にも、どのサービスで、どのような情報が扱われているかを把握することが出発点となります。データを守る視点と、利用者が円滑に仕事を進められる視点を併せ持つことの大切さが伝わる内容でした。
Rubrik:侵害を前提に、安全で迅速な事業復旧へ備える
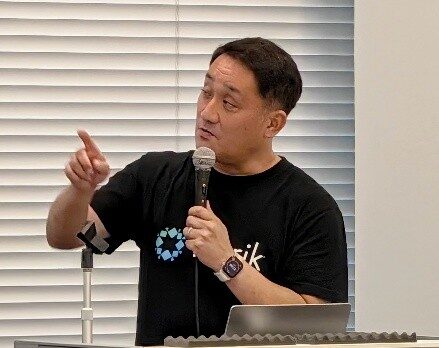
Rubrik高山様からは、サイバー攻撃による被害からの復旧に焦点を当てた「サイバーリカバリー」が紹介されました。早期復旧には、バックアップを保有することに加え、そのデータを破壊や改ざんから守り、被害範囲と安全に戻せる復旧時点を特定することが重要です。
オンプレミス、クラウド、SaaS、ID環境を対象としたデータ保護・復元の仕組みと、復旧支援体制が説明されました。侵害を受けた場合にも事業を再開できる備えを、平時から整えておく必要性が示されました。
自社で備えを点検する際には、保護されたバックアップから安全に復旧できるか、どれくらいの時間が必要かを訓練で確かめることが重要です。データの保護から復旧までを、事業継続の一連の取り組みとして考える視点が得られました。
ラップアップおよび質疑応答:中堅・中小企業にも取り組める対策を
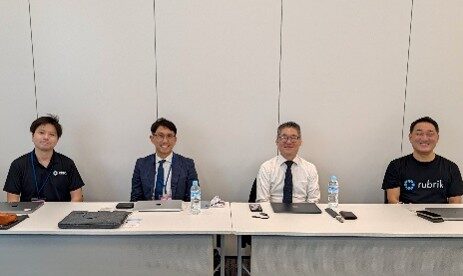
講演後は、情報セキュリティ分科会メンバーの原をモデレーターに、4社によるラップアップと質疑応答を行いました。会場からは、中堅・中小企業向けの施策を充実させてほしいとの要望が寄せられました。
Okta石崎様は、中堅・中小企業でも既に利用されており、企業規模を問わずアイデンティティ管理の効果を得られると説明しました。Tanium高崎様は、大規模企業を中心とする現状を説明したうえで、パートナー経由で中小規模の企業にサービスを届ける構想に触れました。提供時期などは今後の検討事項とされました。
Netskope尾形様は、パートナーが同社の仕組みを組み込んでサービスを提供する形や、現状評価から構築、運用までを支援する取り組みを紹介。Rubrik高山様は、ストレージ容量やユーザー数に応じた課金と、パートナーによる共同利用型のサービスなどを通じて対応する方針を説明しました。
参加者からは、関西の中小企業を支える観点から、従業員100名程度の企業が複数集まって共同導入する動きへの支援を求める声もありました。費用や人材に制約がある企業にとって、外部の支援や共同利用をどう活用するかは、実践に向けた大切な論点となりました。
セキュリティ投資の価値を、経営層にどう伝えるか
経営層の理解を得るための説明方法についても、具体的な意見が交わされました。原から各社に、セキュリティ投資の必要性を伝える際の助言が求められ、費用対効果、守るべきデータ、事業停止の影響など、異なる切り口が示されました。
Okta石崎様は、利用者の利便性向上や管理者・ヘルプデスクの工数削減を、費用対効果として示す方法を紹介しました。日常の作業にどれだけ時間を費やしているかを把握し、導入による効果を具体的な数字で説明する進め方が挙げられました。
Tanium高崎様は、運用効率化とともに、対処の速度や正確性によるリスク低減を評価する視点を示しました。従来は手が届かなかった対策まで実施できることを含め、効率化とセキュリティ向上の両面で評価する考え方です。
Netskope尾形様は、自社にとって大切なデータを経営者と確認し、それを守る必要性を共有することを挙げました。
Rubrik高山様からは、経営層がサイバー被害への対応を疑似体験するシミュレーションが紹介されました。参加者がCEO、CIO、セキュリティ担当などの役割を担い、被害発生時の対応を体験するもので、役員会で実施した例にも触れられました。意思決定者自身が、事業停止時の判断や復旧の難しさを体感することは、対策への理解を深める有効な方法として議論されました。
ラップアップでは、自社の重要な資産を明確にし、脆弱な部分やリスクの高い部分から優先順位を付けて対策を進めることが、参加者へのメッセージとして示されました。原は、データや個人情報など、自社にとって最も重要な資産は何か、その資産のどこにリスクがあるのかを社内で議論するよう呼びかけました。
矢島理事長挨拶:守るべきものを経営が定め、企業の枠を超えて連携す
閉会に当たり、矢島理事長は、何を守るべきかを決めることは経営者の責任であると強調しました。限られた経営資源の中で重要なものを見極め、実施すること、やめること、AIに任せること、他社と連携することを考える必要があると呼びかけました。一企業で取り組む範囲に加え、業界や複数企業で協力できることにも目を向け、従来の延長にとどまらない発想を持つことの大切さを述べました。
AIなどの技術の進化は、経営や組織のあり方にも変化をもたらします。矢島理事長は、人とAIをどう組み合わせるかを考え、目的や課題に応じて人が集まり、力を発揮する組織づくりの必要性に言及しました。技術をどう使うかを理解し、経営に提案していくことへの期待も語られました。
また、ユーザー企業、ベンダー、SIer、コンサルタントなど、立場や世代の異なる人々が集まり、知見を共有する場こそ、CIO Loungeが目指す架け橋であると説明。技術の変化を経営や組織づくりに生かすため、参加者が広い視野を持ち、この場で生まれたつながりを企業の枠を超えた活動へ発展させていくことへの期待を述べ、セミナーを締めくくりました。